Versiones PHP afectadas en 2026: comprueba si tu web está en riesgo
¿Qué ha ocurrido con PHP y por qué es importante?
PHP es una tecnología fundamental para el funcionamiento de numerosas páginas web, incluidas las desarrolladas con WordPress, Joomla o PrestaShop. Esto significa que una web puede estar actualizada en cuanto a plugins y contenido, pero continuar expuesta si utiliza una versión vulnerable de PHP. Además, el 26 de octubre INCIBE incorporó información sobre una tercera vulnerabilidad, CVE-2026-115560, relacionada con configuraciones específicas de sesiones.
¿Cuáles son las versiones PHP afectadas y cuáles están corregidas?
Las vulnerabilidades afectan a distintas versiones de PHP utilizadas en servidores y alojamientos web. Para corregir los dos fallos críticos iniciales se publicaron nuevas versiones el 21 de octubre de 2026. Las instalaciones que todavía utilizan versiones anteriores a las corregidas deben actualizarse lo antes posible o verificar que su proveedor haya aplicado los parches correspondientes.
Las versiones PHP 8.1 y anteriores también requieren especial atención, ya que han finalizado su soporte oficial. Aunque algunos proveedores ofrecen correcciones específicas para determinadas versiones antiguas, lo recomendable es migrar a una rama mantenida. Tener una versión corregida es fundamental para reducir el riesgo de ataques, sin olvidar que la nueva vulnerabilidad comunicada el 26 de octubre requiere revisar determinadas configuraciones adicionales.| Rama PHP | Versiones afectadas | Primera versión corregida* |
|---|---|---|
| PHP 8.5 | Anteriores a 8.5.12 | 8.5.12 |
| PHP 8.4 | Anteriores a 8.4.27 | 8.4.27 |
| PHP 8.3 | Anteriores a 8.3.36 | 8.3.36 |
| PHP 8.2 | Anteriores a 8.2.35 | 8.2.35 |
| PHP 8.1 o anterior | Fuera de soporte oficial | Migrar o consultar al proveedor |
¿Cómo comprobar qué versión de PHP utiliza tu página web?
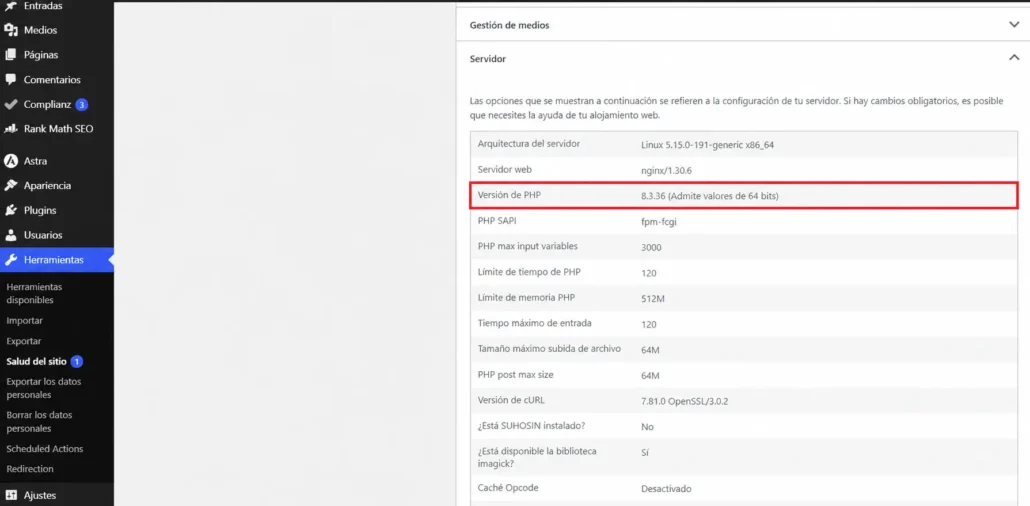
Si utilizas otro gestor de contenidos o un alojamiento con panel de control, también puedes consultar la versión desde herramientas como Plesk o cPanel, normalmente dentro de la configuración de PHP del dominio. Es importante recordar que actualizar WordPress no significa actualizar automáticamente PHP, ya que son componentes diferentes. Si no encuentras esta información, puedes solicitarla directamente a tu proveedor de alojamiento web.
¿Qué debes hacer si tu página web utiliza una versión vulnerable?
Si descubres que tu página web utiliza una versión afectada, lo más importante es planificar y realizar la actualización cuanto antes. Antes de modificar PHP, conviene disponer de una copia de seguridad completa de los archivos y la base de datos, comprobar la compatibilidad con WordPress, los plugins y el tema utilizado y, cuando sea posible, realizar las pruebas en un entorno de desarrollo. Una actualización sin estas comprobaciones podría provocar errores de funcionamiento.
Desde Riberinfo recomendamos mantener actualizados tanto PHP como WordPress y el resto de los componentes de la página web. También es importante revisar las copias de seguridad y realizar comprobaciones periódicas de seguridad. Para ampliar la información sobre esta incidencia puedes consultar el aviso oficial de INCIBE sobre las vulnerabilidades de PHP, que incluye las recomendaciones técnicas y las actualizaciones disponibles.
¿Cómo puedo saber si mi página WordPress está afectada?
¿Actualizar WordPress también actualiza la versión de PHP?
¿Qué puede ocurrir si no actualizo PHP?
¿Puedo actualizar PHP sin que mi página web deje de funcionar?
¿Quién debe encargarse de actualizar PHP en mi página web?